Cảnh báo ransomware C3RB3R tấn công NAS Synology: Cần cập nhật DSM khẩn cấp lên bản mới nhất
https://chanh.me/post/canh-bao-ransomware-c3rb3r-tan-cong-nas-synology-can-cap-nhat-dsm-khan-cap-len-ban-moi-nhatNgười dùng thiết bị lưu trữ mạng Synology NAS cần khẩn trương kiểm tra và cập nhật hệ điều hành DiskStation Manager (DSM) sau khi xuất hiện các báo cáo về ransomware mã hóa dữ liệu trên NAS trong những ngày cuối tháng 10/2026.
Đặc biệt, ngày 29/10/2026, Synology chính thức xác nhận kẻ tấn công đang khai thác lỗ hổng bảo mật đã được vá từ năm 2024 trên các thiết bị chạy DSM lỗi thời, nhằm mã hóa dữ liệu và yêu cầu nạn nhân trả tiền chuộc.
Một số báo cáo bảo mật và trường hợp được cộng đồng chia sẻ đề cập đến ransomware có tên C3RB3R, với dấu hiệu như tệp bị đổi phần mở rộng thành .L0CK3D và xuất hiện thông báo đòi tiền chuộc read-me3.txt.
Đây là lời cảnh báo quan trọng đối với cá nhân và doanh nghiệp đang sử dụng Synology NAS để lưu trữ tài liệu, hình ảnh, dữ liệu kế toán, dữ liệu khách hàng và các bản sao lưu.
1. Ransomware C3RB3R là gì?
Ransomware là loại mã độc có khả năng mã hóa dữ liệu, khiến người dùng không thể mở hoặc sử dụng các tệp như bình thường. Kẻ tấn công sau đó yêu cầu nạn nhân trả tiền chuộc để nhận công cụ hoặc khóa giải mã.
C3RB3R là tên ransomware được nhắc đến trong nhiều báo cáo bảo mật. Một số biến thể từng được ghi nhận có khả năng tác động đến dữ liệu trên các thư mục chia sẻ mạng.
Đối với hệ thống NAS, dữ liệu có thể bị mã hóa theo nhiều cách:
Kẻ tấn công khai thác lỗ hổng bảo mật để xâm nhập trực tiếp vào NAS.
Tài khoản có quyền truy cập dữ liệu trên NAS bị đánh cắp hoặc chiếm quyền.
Máy tính hoặc máy chủ bị nhiễm ransomware, sau đó mã hóa các thư mục NAS được chia sẻ qua mạng.
Điều này có nghĩa là dữ liệu trên NAS bị mã hóa không nhất thiết chứng minh mã độc đã chạy trực tiếp trên thiết bị Synology.
2. Dấu hiệu nhận biết NAS có thể đã bị ransomware tấn công
Theo các trường hợp được báo cáo trong cộng đồng bảo mật ngày 28–29/10/2026, một số dấu hiệu đáng chú ý bao gồm:
Tệp dữ liệu bị đổi phần mở rộng
Các tệp Word, Excel, PDF, hình ảnh hoặc video có thể bị đổi tên, xuất hiện phần mở rộng như:
.L0CK3D— sử dụng số 0 thay cho chữ O..LOCK3D— cách viết cần phân biệt và kiểm tra với mẫu thực tế.
Ví dụ, một tệp tài liệu có thể chuyển từ baocao.xlsx thành baocao.xlsx.L0CK3D và không thể mở bình thường.
Xuất hiện tệp thông báo đòi tiền chuộc
Một số trường hợp ghi nhận tệp read-me3.txt trong thư mục chứa dữ liệu bị ảnh hưởng. Nội dung có thể thông báo dữ liệu đã bị mã hóa và hướng dẫn liên hệ để thanh toán tiền chuộc.
Dịch vụ và dữ liệu hoạt động bất thường
Người dùng có thể gặp tình trạng:
Không mở được tài liệu trong thư mục chia sẻ.
Nhiều tệp bị thay đổi tên hoặc thời gian chỉnh sửa bất thường.
Tài khoản quản trị hoặc các thiết lập hệ thống bị thay đổi trái phép.
Dịch vụ chia sẻ tệp bị gián đoạn.
Lưu ý: Những dấu hiệu trên giúp nhận biết nguy cơ ransomware, nhưng chỉ dựa vào tên tệp hoặc thông báo đòi tiền chưa đủ để xác định chính xác biến thể mã độc hay phương thức xâm nhập.
3. Synology đã xác nhận những gì về các cuộc tấn công?
Ngày 29/10/2026, Synology phát hành thông báo chính thức về các cuộc tấn công ransomware nhắm vào thiết bị sử dụng DSM chưa được cập nhật.
Theo nhà sản xuất, kẻ tấn công đã khai thác một lỗ hổng được vá từ năm 2024. Synology khuyến nghị người dùng cập nhật DSM ngay lập tức và kích hoạt tính năng cập nhật tự động để giảm nguy cơ bị khai thác.
Thông báo này dẫn đến bản tin bảo mật Synology-SA-24:20, liên quan đến các lỗ hổng được công bố sau cuộc thi Pwn2Own 2024.
Trong đó, CVE-2024-10441 là lỗ hổng nghiêm trọng có điểm CVSS 9.8, có thể cho phép thực thi mã từ xa trên những phiên bản DSM bị ảnh hưởng.
Nguồn chính thức:
Synology – Cảnh báo ransomware ngày 29/10/2026
Synology-SA-24:20 – Thông báo bảo mật DSM
4. Hai lỗ hổng DSM nghiêm trọng CVE-2026-13684 và CVE-2026-13639
Ngoài lỗ hổng đã được vá từ năm 2024, người quản trị NAS cần đặc biệt lưu ý đến bản tin Synology-SA-26:13, được công bố ngày 18/9/2026.
Synology xác nhận hai lỗ hổng bảo mật nghiêm trọng sau:
CVE-2026-13684 – CVSS 9.8/10
Lỗ hổng liên quan đến việc xử lý dữ liệu đầu ra trong thành phần SCGI của DSM. Kẻ tấn công từ xa có thể lợi dụng để đọc hoặc ghi tệp tùy ý và gây gián đoạn dịch vụ trên hệ thống chưa được vá.
CVE-2026-13639 – CVSS 9.8/10
Lỗ hổng liên quan đến mức độ ngẫu nhiên không đủ trong cơ chế đăng nhập DSM. Việc khai thác có thể cho phép kẻ tấn công từ xa đọc hoặc ghi tệp và gây từ chối dịch vụ.
Cả hai đều được đánh giá ở mức Critical, có khả năng bị khai thác qua mạng mà không yêu cầu tài khoản đăng nhập hợp lệ trong điều kiện được mô tả.
Tuy nhiên, cần phân biệt rõ: đây là những lỗ hổng đã được Synology xác nhận và phát hành bản vá, không đồng nghĩa với việc đã chứng minh chúng là đường xâm nhập của tất cả các vụ ransomware C3RB3R gần đây.
Nguồn: Synology-SA-26:13.
5. Những phiên bản DSM nào cần cập nhật?
Theo bản tin Synology-SA-26:13, các mốc phiên bản đã vá hai lỗ hổng CVE-2026-13684 và CVE-2026-13639 gồm:
| Nhánh DSM | Phiên bản đã có bản vá |
|---|---|
| DSM 7.2.1 | 7.2.1-69057-12 trở lên |
| DSM 7.2.2 | 7.2.2-72806-9 trở lên |
| DSM 7.3 | 7.3.2-86009-4 trở lên |
| DSM 7.4 | 7.4-90075 trở lên |
Các thiết bị đang sử dụng phiên bản cũ hơn mốc vá tương ứng cần được ưu tiên kiểm tra và cập nhật.
Đây là mốc tối thiểu của bản tin SA-26:13, không nhất thiết là phiên bản DSM mới nhất dành cho từng model NAS.
Người dùng các phiên bản DSM cũ hơn cũng cần đối chiếu thêm với Synology-SA-24:20 và tình trạng hỗ trợ của thiết bị.
6. Hướng dẫn cập nhật DSM để phòng chống ransomware
Nếu NAS vẫn hoạt động bình thường và chưa có dấu hiệu bị xâm nhập, quản trị viên nên thực hiện các bước sau.
Bước 1: Kiểm tra phiên bản DSM
Đăng nhập vào giao diện quản trị Synology DSM và truy cập:
Control Panel → Update & Restore → DSM Update
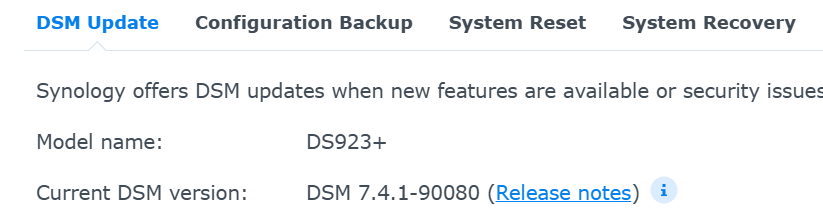
Tại đây, kiểm tra phiên bản DSM đang chạy và trạng thái bản cập nhật. (Nếu khu vực chưa có bản cập nhật tự động hoặc NAS của bạn chưa bật cập nhật tự động thì hãy vào trang chủ của Synology tải về bản mới nhất để cập nhật)
Tiêu biểu: NAS Synology 923+ bản mới nhất được phát hành là
Version: 7.4.1-90080 Update 1
Mình phải cập nhật thủ công
Link thông tin các bản phát hành: Tại đây
Bước 2: Kiểm tra và cài đặt bản vá
Nếu hệ thống thông báo có bản cập nhật mới, hãy chuẩn bị bản sao lưu, kiểm tra tình trạng thiết bị và tiến hành cập nhật theo hướng dẫn.
Đối với doanh nghiệp, nên thực hiện trong khung thời gian bảo trì phù hợp vì NAS có thể cần khởi động lại, làm gián đoạn dịch vụ chia sẻ dữ liệu.
Bước 3: Cập nhật ứng dụng
Mở Package Center và kiểm tra các bản cập nhật của những ứng dụng đang sử dụng.
Bên cạnh DSM, các gói ứng dụng cũng có thể có lỗ hổng bảo mật riêng và cần được duy trì ở phiên bản được hỗ trợ.
Bước 4: Kích hoạt cập nhật và cảnh báo
Cấu hình kiểm tra cập nhật bảo mật định kỳ, đồng thời thiết lập thông báo để quản trị viên phát hiện sớm những bản vá quan trọng.
Không nên bỏ qua cập nhật trong thời gian dài, đặc biệt khi thiết bị có dịch vụ truy cập từ bên ngoài.
7. Những biện pháp bảo vệ NAS Synology cần thực hiện ngay
Cập nhật DSM là biện pháp quan trọng, nhưng không phải lớp bảo vệ duy nhất. Quản trị viên nên kết hợp các giải pháp sau:
Hạn chế truy cập NAS trực tiếp từ Internet
Không nên mở trực tiếp các cổng quản trị DSM như TCP 5000 và 5001 ra Internet khi không thực sự cần thiết.
Tạo Rule Firewall chặn mọi IP từ nước ngoài vào, khoá hết các cổng 5000 / 5001
Tắt Quick Connect, chỉ xài Local
Bật xác thực 2 lớp tất cả user
Nếu ko sử dụng, tạm thời rút dây mạng ko bật Nas thời điểm này
Đồng thời, kiểm tra các cổng dịch vụ như SMB 445, SSH 22 và những dịch vụ được chuyển tiếp từ router đến NAS.
Nếu cần truy cập từ xa, nên sử dụng VPN hoặc giải pháp truy cập được kiểm soát, có xác thực và phân quyền phù hợp.
Tăng cường bảo mật tài khoản
Vô hiệu hóa tài khoản
adminmặc định nếu không cần sử dụng.Thiết lập mật khẩu mạnh và không dùng chung tài khoản quản trị.
Bật xác thực hai bước hoặc phương thức xác thực mạnh được hỗ trợ.
Giới hạn quyền của từng tài khoản đối với các thư mục chia sẻ.
Bật tính năng tự động chặn địa chỉ IP đăng nhập sai nhiều lần.
Kiểm tra bảo mật bằng Security Advisor
Synology cung cấp ứng dụng Security Advisor để phát hiện các cấu hình không an toàn, những vấn đề liên quan đến tài khoản và các rủi ro bảo mật khác.
Quản trị viên nên sử dụng công cụ này để kiểm tra hệ thống định kỳ.
Thiết lập sao lưu độc lập
Dữ liệu quan trọng nên có bản sao lưu trên thiết bị hoặc vị trí lưu trữ độc lập, không thể bị thay đổi bằng cùng một tài khoản đang sử dụng trên NAS.
Có thể áp dụng nguyên tắc sao lưu 3-2-1, kết hợp các công cụ như Hyper Backup, Snapshot Replication hoặc bản sao lưu ngoại tuyến.
Nếu thiết bị hỗ trợ, nên cấu hình snapshot bất biến và kiểm tra khả năng khôi phục dữ liệu theo định kỳ.
Đặc biệt, RAID không thay thế được backup. RAID có thể giúp duy trì hoạt động khi ổ cứng gặp sự cố, nhưng không ngăn được việc các tệp bị mã hóa hoặc xóa bởi tài khoản có quyền ghi.
8. Phải làm gì nếu NAS đã bị ransomware mã hóa dữ liệu?
Nếu phát hiện nhiều tệp có phần mở rộng .L0CK3D, xuất hiện thông báo đòi tiền chuộc hoặc có dấu hiệu truy cập trái phép, cần xem đây là sự cố an ninh nghiêm trọng.
Việc đầu tiên là cô lập thiết bị.
Ngắt kết nối NAS khỏi mạng không tin cậy, chặn truy cập từ xa và ngăn hệ thống tiếp tục bị thay đổi. Với môi trường doanh nghiệp, cần phối hợp đội ngũ IT để cô lập đúng cách, tránh ảnh hưởng đến quá trình thu thập bằng chứng.
Không vội khôi phục cài đặt gốc hoặc cài lại DSM.
Việc reset, khởi tạo lại ổ đĩa hay ghi đè dữ liệu có thể khiến quá trình điều tra và khôi phục trở nên khó khăn hơn.
Giữ lại những bằng chứng quan trọng.
Không tự ý xóa các tệp bị mã hóa hoặc thông báo read-me3.txt. Nên lưu lại ảnh màn hình, nhật ký hệ thống, thời gian phát hiện, tài khoản liên quan và thông tin kết nối mạng.
Nếu có điều kiện, hãy nhờ đơn vị ứng cứu sự cố tạo bản sao phục vụ phân tích trước khi thực hiện những thay đổi lớn trên hệ thống.
Kiểm tra bản sao lưu và snapshot.
Xác định thời điểm dữ liệu còn nguyên vẹn, kiểm tra trạng thái các bản sao lưu và đánh giá khả năng khôi phục trên môi trường sạch.
Không khôi phục dữ liệu vào hệ thống chưa được xử lý an toàn vì có nguy cơ bị mã hóa trở lại.
Không vội trả tiền chuộc.
Thanh toán tiền chuộc không bảo đảm kẻ tấn công sẽ cung cấp công cụ giải mã hoạt động được hoặc không tiếp tục sử dụng dữ liệu đã đánh cắp.
Đối với hệ thống lưu trữ dữ liệu quan trọng, nên liên hệ chuyên gia ứng cứu ransomware hoặc đơn vị khôi phục dữ liệu có kinh nghiệm.
9. NAS đã cập nhật DSM mới nhất có còn nguy cơ bị ransomware không?
Câu trả lời là có thể.
Cập nhật DSM giúp xử lý các lỗ hổng đã biết được khắc phục trong bản cập nhật, nhưng hệ thống vẫn có thể bị tấn công qua các con đường khác.
Ví dụ, một máy tính Windows bị nhiễm ransomware có thể mã hóa dữ liệu trên thư mục NAS nếu tài khoản đang đăng nhập có quyền chỉnh sửa những tệp đó.
Ngoài ra, mật khẩu bị đánh cắp, tài khoản phân quyền quá rộng hoặc ứng dụng chưa được cập nhật cũng có thể tạo ra rủi ro.
Vì vậy, cần kết hợp cập nhật hệ thống, kiểm soát quyền truy cập, bảo vệ máy tính đầu cuối và sao lưu độc lập.
10. Kết luận
Những cảnh báo ngày 28–29/10/2026 cho thấy nguy cơ ransomware đối với thiết bị lưu trữ mạng Synology là vấn đề cần được người dùng và quản trị viên đặc biệt quan tâm.
Synology đã chính thức xác nhận các cuộc tấn công lợi dụng lỗ hổng cũ trên thiết bị DSM chưa được cập nhật, đồng thời yêu cầu người dùng khẩn trương cài đặt bản vá.
Để bảo vệ dữ liệu, người dùng Synology NAS cần ưu tiên bốn việc: cập nhật DSM, hạn chế truy cập trực tiếp từ Internet, bảo vệ tài khoản và duy trì bản sao lưu độc lập có thể khôi phục.
Nếu thiết bị đã có dấu hiệu bị mã hóa, cần cô lập hệ thống và bảo toàn dữ liệu trước khi thực hiện các biện pháp khắc phục.
Chủ động cập nhật và sao lưu hôm nay sẽ giúp giảm đáng kể nguy cơ mất dữ liệu và gián đoạn hoạt động khi xảy ra sự cố ransomware.
Nguồn tham khảo
Synology – Thông cáo về các cuộc tấn công ransomware, 29/10/2026
Cyber Security Agency of Singapore – Cảnh báo lỗ hổng DSM, 23/9/2026
Bài viết tổng hợp thông tin được xác minh đến ngày 30/10/2026. Các báo cáo cộng đồng về dấu hiệu mã hóa và đường xâm nhập cần tiếp tục được đối chiếu với kết quả điều tra thực tế.